Daten in der Cloud, Verantwortung im Haus: Warum Microsoft 365 ein eigenes Backup braucht
Microsoft 365 spiegelt Ihre Daten, sichert sie aber nicht. Welche Anforderungen GoBD, DSGVO und NIS2 an die Datensicherung stellen und wie sich das 3-2-1-Prinzip auf die Cloud übertragen lässt – am Beispiel Exchange Online.
1. „Das liegt doch bei Microsoft“
Wer in einer IT-Abteilung das Thema Datensicherung für Microsoft 365 anspricht, bekommt oft dieselbe Antwort: Das liegt bei Microsoft, die kümmern sich darum. Die Antwort ist nachvollziehbar. Microsoft 365 läuft in mehreren Rechenzentren, die Daten sind gespiegelt, Hardwareausfälle merkt der Kunde nicht. Ein defekter Storage-Controller in Frankfurt oder Amsterdam ist für den Anwender kein Ereignis.
Nur ist Verfügbarkeit etwas anderes als Datensicherung. Die Spiegelung schützt vor dem Ausfall von Hardware. Sie schützt nicht davor, dass ein Anwender ein Postfach leert, dass ein PowerShell-Skript mit einem falschen Filter läuft, dass ein Administratorkonto kompromittiert wird oder dass jemand mit gültigen Zugangsdaten die Aufbewahrungsrichtlinien im Tenant abschaltet. Eine gespiegelte Löschung ist eine Löschung an zwei Orten.
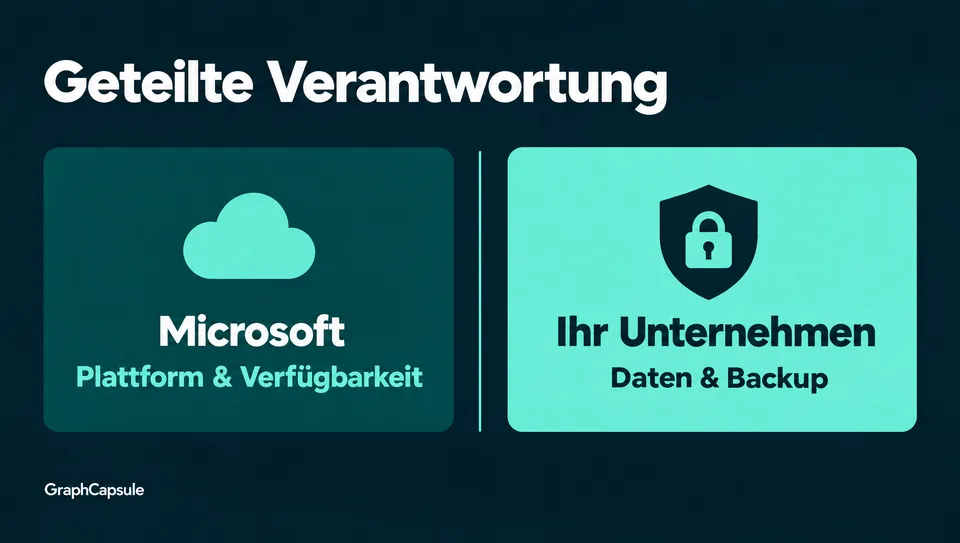
Microsoft sagt das selbst. Das Modell der geteilten Verantwortung ordnet den Betrieb der Plattform Microsoft zu, die Daten aber dem Kunden. In den Nutzungsbedingungen steht die Empfehlung, Inhalte regelmäßig selbst zu sichern. Und seit 2024 verkauft Microsoft mit Microsoft 365 Backup ein eigenes, kostenpflichtiges Backup-Produkt. Wenn die eingebaute Datenhaltung ausreichen würde, gäbe es dieses Produkt nicht.
Dieser Beitrag geht der Frage nach, welche Anforderungen in Deutschland an die Sicherung von Cloud-Daten gestellt werden, warum die Bordmittel von Microsoft 365 sie nur zum Teil erfüllen und wie sich das 3-2-1-Prinzip auf eine Umgebung übertragen lässt, in der die Produktivdaten gar nicht mehr im eigenen Haus liegen. Am Ende steht ein Beispiel: Exchange Online und die Frage, wie eine Lösung wie GraphCapsule die beschriebenen Lücken schließt.
2. Was Microsoft 365 von Haus aus kann
Bevor über zusätzliche Werkzeuge gesprochen wird, lohnt ein Blick auf das, was schon da ist. Einiges davon wird regelmäßig mit einem Backup verwechselt.
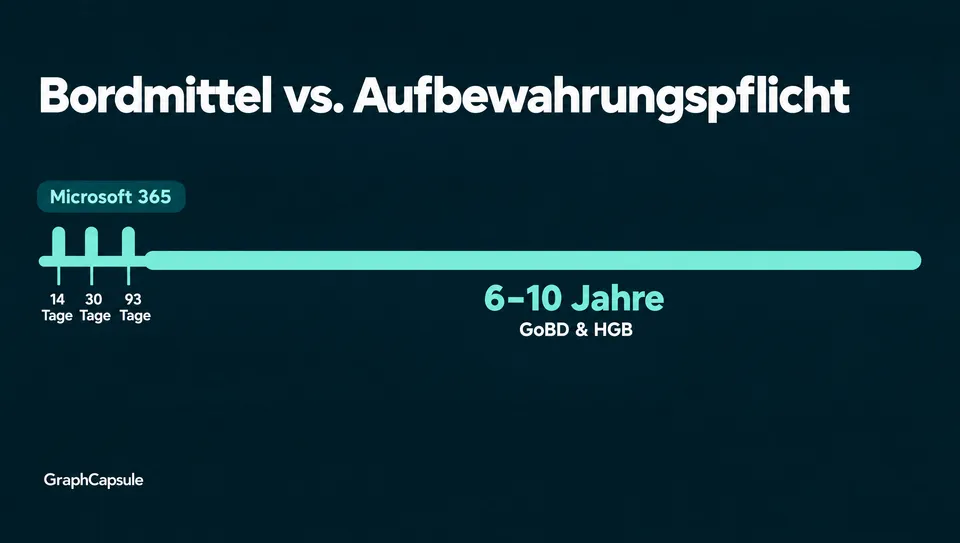
In Exchange Online landen gelöschte Elemente zunächst im Ordner „Gelöschte Elemente“ und danach für 14 Tage (einstellbar bis 30 Tage) im Bereich Recoverable Items. Ein gelöschtes Postfach bleibt 30 Tage als soft-deleted erhalten. Wenn ein Mitarbeiter am Montag eine Mail löscht und es am Donnerstag merkt, reicht das. Wenn die Buchhaltung im Rahmen des Jahresabschlusses eine Rechnung vom Februar sucht, reicht es nicht.
Über Microsoft Purview lassen sich Aufbewahrungsrichtlinien und Litigation Holds einrichten, die Inhalte für definierte Zeiträume vor Löschung schützen. Das ist für Compliance-Zwecke ein wichtiges Werkzeug. Es bleibt aber eine Richtlinie innerhalb desselben Systems. Wer über ausreichende Rechte verfügt, kann sie ändern oder entfernen. Ein Angreifer mit Global-Admin-Rechten tut genau das, bevor er Postfächer leert. Eine Retention Policy hilft auch nicht, wenn der Zugang zum Tenant verloren geht, etwa bei einem Lizenzstreit, einer Kontosperrung durch Microsoft oder einer Insolvenz.
SharePoint und OneDrive versionieren Dateien, und gelöschte Dateien liegen bis zu 93 Tage im zweistufigen Papierkorb. Ein Verschlüsselungstrojaner erzeugt aber lediglich neue Versionen; wer danach 40.000 Dateien einzeln auf die Vorversion zurücksetzen muss, hat ein Problem, und nach 93 Tagen ist auch diese Möglichkeit weg.
Microsofts eigenes Backup-Angebot speichert Sicherungen innerhalb der Microsoft-Umgebung und stellt Exchange, SharePoint und OneDrive vergleichsweise schnell wieder her. Das ist ein echter Fortschritt gegenüber den reinen Bordmitteln. Es bleibt aber beim selben Anbieter, mit denselben Identitäten und derselben Abhängigkeit.
Alle genannten Mechanismen liegen im selben Tenant, unterliegen denselben Administratorrechten und derselben Anbieterabhängigkeit wie die Produktivdaten. Die Trennung von Produktivsystem und Sicherung, die ein Backup ausmacht, fehlt.
3. Was in Deutschland verlangt wird
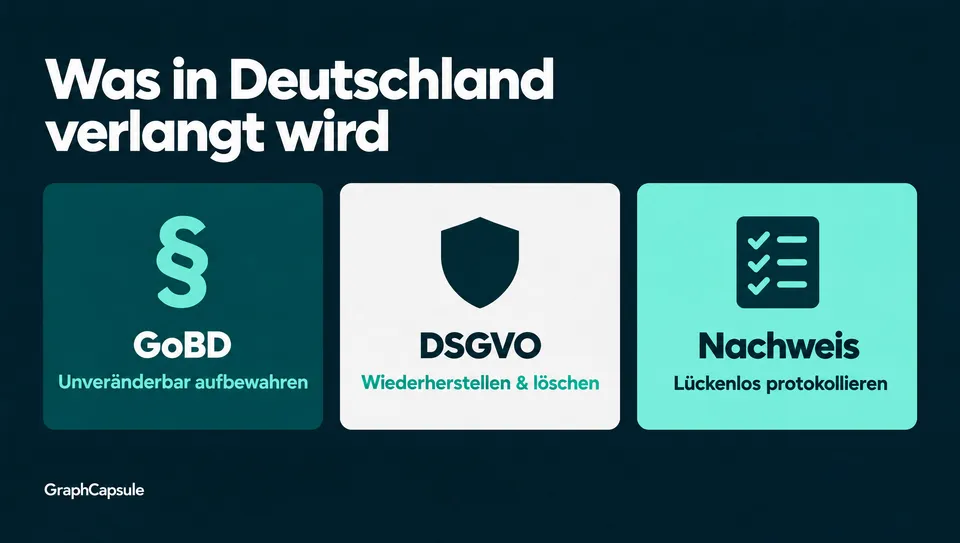
Datensicherung ist in deutschen Unternehmen keine freiwillige Übung. Mehrere Rechtsrahmen überlagern sich, drei davon sind für Cloud-Daten besonders relevant.
3.1 GoBD
Die Grundsätze zur ordnungsmäßigen Führung und Aufbewahrung von Büchern, Aufzeichnungen und Unterlagen in elektronischer Form (BMF-Schreiben vom 28. November 2019, zuletzt geändert 2024) konkretisieren, was § 146 und § 147 Abgabenordnung sowie § 257 HGB für die digitale Buchführung bedeuten. Sie gelten für jedes Unternehmen, sobald steuerrelevante Daten elektronisch entstehen.
Für E-Mail wird ein Punkt häufig übersehen. Eine Mail, die eine Rechnung, einen Auftrag oder eine Vertragsbestätigung enthält, ist selbst ein aufbewahrungspflichtiges Dokument. Das gilt für den Anhang und ebenso für die Mail selbst, wenn ihr Text buchungsrelevante Angaben enthält. Seit der E-Rechnungspflicht im B2B-Bereich ab 2025 kommen strukturierte Rechnungen in großem Umfang per Mail ins Haus und müssen im Originalformat erhalten bleiben.
Die GoBD verlangen, dass aufbewahrungspflichtige Daten vollständig sind und nachträglich nicht unbemerkt geändert oder gelöscht werden können. Änderungen müssen protokolliert werden. Ein Postfach, in dem jeder Nutzer löschen und bearbeiten kann, erfüllt das für sich genommen nicht.
Die Fristen sind gestaffelt. Nach dem Vierten Bürokratieentlastungsgesetz gilt für Buchungsbelege, darunter Rechnungen, eine Frist von acht Jahren (vorher zehn). Handelsbücher, Inventare und Jahresabschlüsse bleiben bei zehn Jahren, Handels- und Geschäftsbriefe bei sechs. Eine Sicherung muss über diese Zeiträume lesbar und auswertbar bleiben. Die 30 Tage, die Exchange Online bietet, sind davon weit entfernt.
Die Finanzverwaltung hat außerdem ein Recht auf Datenzugriff (Z1 bis Z3). Daten müssen in einem Format vorliegen, das sich durchsuchen und exportieren lässt. Ein Backup-Image, aus dem sich eine einzelne Mail nur durch Vollwiederherstellung eines Postfachs gewinnen lässt, ist für einen Betriebsprüfer unbrauchbar.
Schließlich muss das Unternehmen in einer Verfahrensdokumentation beschreiben, wie Daten entstehen, verarbeitet, gesichert, aufbewahrt und bereitgestellt werden. Eine Backup-Lösung, die keine Protokolle liefert oder deren Funktionsweise sich nicht beschreiben lässt, passt in eine solche Dokumentation nicht hinein.
Begrifflich sollte man sauber bleiben: Die GoBD verlangen eine revisionssichere Archivierung, kein Backup. Ein Backup dient der Wiederherstellung nach Verlust, ein Archiv der dauerhaften, unveränderbaren Aufbewahrung. In der Praxis übernehmen moderne Lösungen beide Rollen. Dafür muss der Speicher technisch gegen nachträgliche Änderungen geschützt sein (WORM-Prinzip) und jeder Zugriff muss protokolliert werden.
3.2 Datenschutz
Die DSGVO wirkt in zwei Richtungen auf das Thema Backup.
Zum einen ist ein Backup Pflicht. Art. 32 Abs. 1 DSGVO verlangt die „Fähigkeit, die Verfügbarkeit der personenbezogenen Daten und den Zugang zu ihnen bei einem physischen oder technischen Zwischenfall rasch wiederherzustellen“ (lit. c) sowie die „Belastbarkeit der Systeme“ (lit. b). Jedes Postfach enthält personenbezogene Daten. Ein fehlendes oder unzureichendes Backup ist deshalb ein Verstoß gegen die Pflicht zu angemessenen technischen und organisatorischen Maßnahmen. Nach einem Ransomware-Vorfall mit Datenverlust fragt die Aufsichtsbehörde regelmäßig zuerst danach.
Zum anderen ist ein Backup selbst eine Verarbeitung personenbezogener Daten. Ein externer Backup-Dienstleister ist Auftragsverarbeiter nach Art. 28 DSGVO; es braucht einen Vertrag, der Speicherort, Subunternehmer, Löschfristen und Kontrollrechte regelt. Liegen Backups außerhalb der EU oder bei einem Anbieter, der US-Recht unterliegt, stellt sich die Frage nach der Rechtsgrundlage für den Transfer (Art. 44 ff. DSGVO). Das EU-US Data Privacy Framework liefert derzeit eine, ist aber angreifbar, wie die Vorgänger Safe Harbor und Privacy Shield gezeigt haben. Viele Unternehmen legen Backups daher bewusst bei europäischen Anbietern in Deutschland oder der EU ab, damit diese Frage gar nicht erst entsteht. Backups müssen bei Übertragung und im Ruhezustand verschlüsselt sein, am besten mit Schlüsseln, die der Kunde selbst kontrolliert.
Der eigentliche Konflikt liegt zwischen Löschpflicht und Aufbewahrungspflicht. Art. 17 DSGVO gibt Betroffenen ein Recht auf Löschung, Art. 5 Abs. 1 lit. e verlangt Speicherbegrenzung. GoBD und HGB verbieten gleichzeitig die Löschung aufbewahrungspflichtiger Unterlagen. Die Auflösung: Daten, die gesetzlichen Aufbewahrungspflichten unterliegen, dürfen trotz Löschverlangen behalten werden (Art. 17 Abs. 3 lit. b DSGVO), müssen aber in der Verarbeitung eingeschränkt werden. Daten ohne Aufbewahrungspflicht müssen auch aus Backups verschwinden können, oder das Backup muss so organisiert sein, dass die Löschung nach Ablauf der Rotation nachweisbar nachgeholt wird. Die Datenschutzkonferenz akzeptiert, dass eine sofortige Löschung aus Backups technisch oft nicht geht, verlangt dann aber eine dokumentierte Löschung bei der Wiederherstellung und eine nachvollziehbare Rotation.
Eine Backup-Lösung für Cloud-Daten muss also Daten über Jahre behalten und sie trotzdem gezielt und nachweisbar loswerden können.
3.3 Nachvollziehbarkeit
Die dritte Anforderung ist weniger ein einzelnes Gesetz als ein Prinzip, das in allen Regelwerken auftaucht. Wer hat wann was gesichert, wiederhergestellt, gelöscht oder exportiert? Diese Frage stellen Wirtschaftsprüfer, Betriebsprüfer, Datenschutzaufsicht, ISO-27001-Auditoren und zunehmend auch Cyber-Versicherer.
ISO/IEC 27001 verlangt im Annex A dokumentierte, regelmäßig getestete Sicherungen und eine Protokollierung privilegierter Zugriffe. Mit dem NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz, das Ende 2025 in Kraft getreten ist, sind in Deutschland deutlich mehr Unternehmen als vorher zu Risikomanagementmaßnahmen verpflichtet. Das BSI-Gesetz nennt Backup-Management und Wiederherstellung nach Notfällen ausdrücklich als Pflichtbestandteile. Die Geschäftsleitung haftet persönlich und muss sich schulen lassen. Betroffen sind „wichtige“ und „besonders wichtige“ Einrichtungen ab 50 Mitarbeitern oder 10 Millionen Euro Umsatz in zahlreichen Sektoren, also längst nicht mehr nur klassische KRITIS-Betreiber. Cyber-Versicherungen fragen in ihren Risikofragebögen inzwischen standardmäßig nach unveränderbaren Backups, Wiederherstellungstests und der Trennung von Backup- und Produktivumgebung. Wer das nicht vorweisen kann, zahlt mehr oder bekommt keinen Vertrag.
Technisch heißt Nachvollziehbarkeit: ein manipulationssicheres Protokoll aller Backup- und Restore-Vorgänge, Integritätsnachweise für gesicherte Daten (Hash-Werte, signierte Prüfketten), dokumentierte Wiederherstellungstests und Berichte, die sich einem Prüfer vorlegen lassen, ohne dass ein Administrator vorher einen Nachmittag lang Logdateien zusammensucht.
4. 3-2-1 in der Cloud
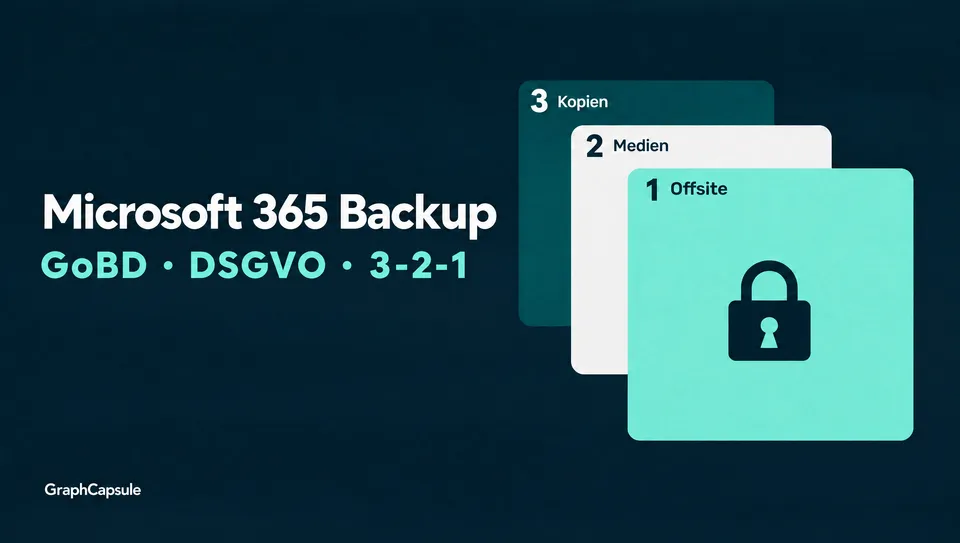
Die 3-2-1-Regel ist seit Jahrzehnten der Grundkonsens der Datensicherung: drei Kopien der Daten auf zwei verschiedenen Medien, davon eine an einem anderen Ort. Sie stammt aus einer Welt aus Servern, Bandlaufwerken und Außenstellen. Was bedeutet sie, wenn die Produktivdaten bei Microsoft liegen?
Die erste Kopie sind die Produktivdaten im Tenant. Die internen Spiegelungen von Microsoft zählen nicht als eigene Kopien. Sie gehören zur Verfügbarkeitsarchitektur derselben Instanz und spiegeln jede Löschung mit. Die zweite und dritte Kopie müssen deshalb außerhalb der Produktivumgebung liegen und unabhängig von ihr verwaltet werden. Konkret: eine regelmäßige, automatisierte Sicherung aus dem Tenant heraus plus eine weitere Kopie dieser Sicherung an einem zweiten Speicherort. Wie oft gesichert wird, hängt vom Recovery Point Objective ab. Wer höchstens einen Arbeitstag an Mails verlieren darf, sichert einmal täglich; für die Postfächer von Geschäftsführung und Buchhaltung sind mehrere Läufe am Tag üblich.
„Zwei Medien“ hieß früher Festplatte plus Band. In der Cloud wird daraus: zwei voneinander unabhängige Technologie- und Vertrauensbereiche. Produktivdaten bei Microsoft, Sicherung bei einem anderen Anbieter oder in eigener Infrastruktur. Ein Fehler, ein Angriff oder eine Insolvenz, die den einen Bereich treffen, sollen den anderen nicht erreichen. Daraus folgt eine unbequeme Konsequenz: Ein Backup, das im Microsoft-Ökosystem liegt und über dieselben Identitäten verwaltet wird, erfüllt diese Anforderung nur eingeschränkt. Es hilft bei Benutzerfehlern und einigen Angriffen, aber nicht beim Ausfall oder der Kompromittierung des Anbieters oder eines Global-Admin-Kontos.
Der „andere Ort“ ist in der Cloud eine andere Region, ein anderes Rechenzentrum, ein anderer Betreiber. Für deutsche Unternehmen kommt hinzu, dass dieser Ort datenschutzrechtlich unproblematisch sein sollte: in Deutschland oder der EU, bei einem Anbieter, der nicht dem Zugriff von Drittstaaten unterliegt.
Die Ransomware-Welle der letzten Jahre hat die Regel um zwei Elemente erweitert, die für Cloud-Backups besonders zählen. Erstens soll eine Kopie offline oder unveränderbar sein. Echtes Offline gibt es in der Cloud kaum, deshalb tritt Immutability an diese Stelle: Speicher, auf dem Daten für einen festgelegten Zeitraum weder gelöscht noch überschrieben werden können, auch nicht von Administratoren. Technisch läuft das über Object Lock im Compliance-Modus. Derselbe Mechanismus erfüllt auch die Unveränderbarkeit nach GoBD. Zweitens soll die Wiederherstellung ohne Fehler funktionieren. Ein Backup, das nie getestet wurde, ist eine Hoffnung. Regelmäßige, automatisierte Wiederherstellungstests mit dokumentiertem Ergebnis sind Pflicht, und genau diese Dokumentation wollen Auditoren und Versicherer sehen. In der Branche hat sich dafür die Bezeichnung 3-2-1-1-0 eingebürgert.
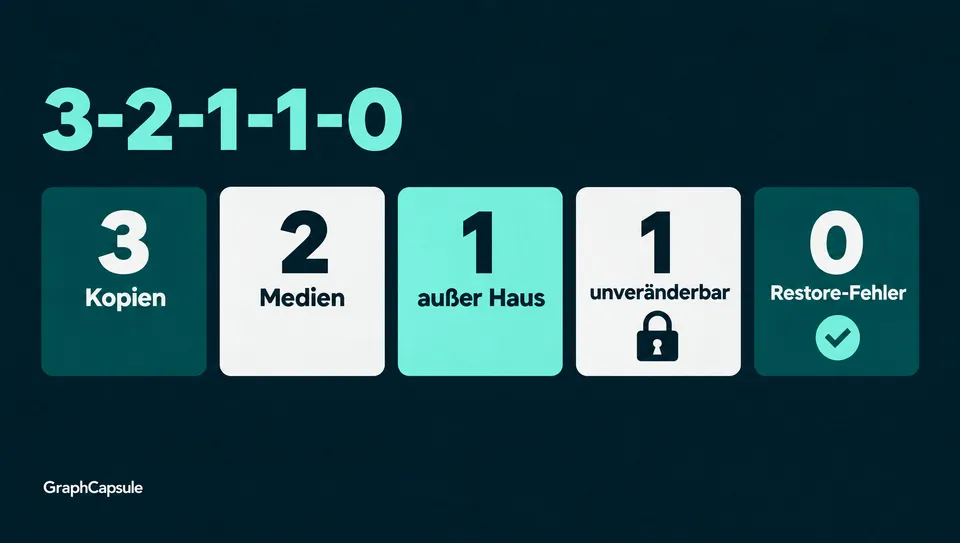
Für Microsoft 365 ergibt sich damit folgendes Zielbild: Der Tenant ist Kopie eins. Kopie zwei ist eine automatisierte Sicherung außerhalb des Tenants bei einem unabhängigen Anbieter oder on-premises. Kopie drei ist ein Replikat dieser Sicherung in einem zweiten Rechenzentrum in der EU. Sicherung und Replikat liegen auf WORM-Speicher über die gesetzliche Aufbewahrungsfrist, und die Wiederherstellung wird automatisiert getestet und protokolliert.
5. Exchange Online als Beispiel
Exchange Online ist der Dienst, in dem sich alle beschriebenen Anforderungen treffen. E-Mail ist Kommunikationsmittel, Vertragsarchiv, Rechnungseingang, Beweismittel und Fundort personenbezogener Daten in einem. Kein anderer Datentopf im Unternehmen ist gleichzeitig so geschäftskritisch und so unstrukturiert.
Was muss eine Lösung für Exchange Online leisten, wenn sie 3-2-1-1-0, GoBD, DSGVO und Nachweispflichten gleichzeitig bedienen soll? Am Beispiel von GraphCapsule, einer Backup- und Compliance-Plattform für Microsoft 365, lassen sich die Anforderungen durchgehen. Die Prinzipien gelten unabhängig vom Produkt.
5.1 Zugriff über Microsoft Graph
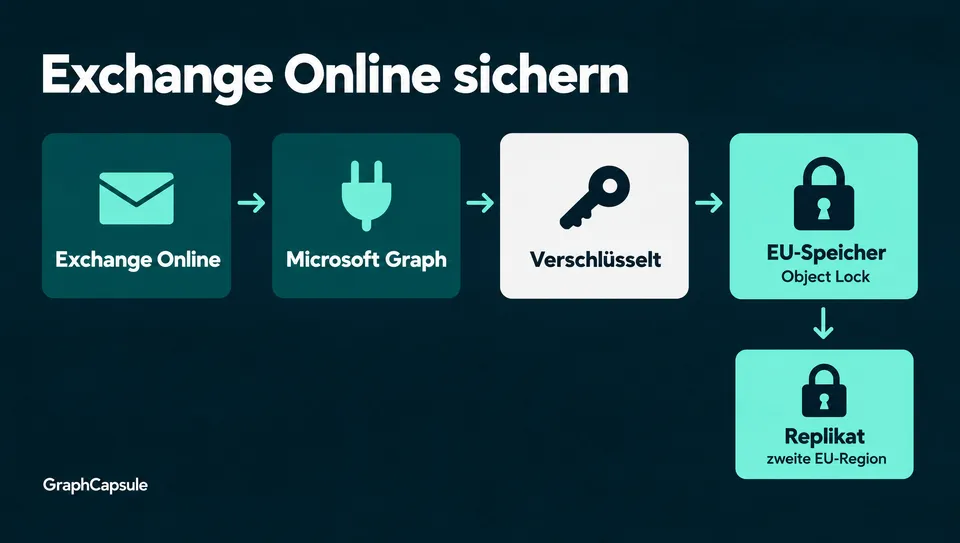
Der erste Punkt ist der Weg, auf dem Daten aus dem Tenant kommen. GraphCapsule verwendet die Microsoft Graph API mit einer eigenen App-Registrierung und anwendungsbasierten Berechtigungen (Application Permissions), nicht ein Dienstkonto mit Benutzername und Kennwort. Der Zugriff ist dadurch auf das Nötige beschränkt (Lesezugriff auf Postfächer, kein Schreibzugriff auf die Verzeichniskonfiguration), vollständig im Entra-ID-Audit-Log sichtbar und unabhängig von Kennwortrichtlinien oder MFA-Änderungen einzelner Nutzer.
Gesichert werden Postfächer, Archive, Kalender, Kontakte und freigegebene Postfächer. Nach einer initialen Vollsicherung werden nur noch Änderungen übertragen, also neue, geänderte, verschobene oder gelöschte Elemente. Das hält die Last auf dem Tenant gering und erlaubt kurze Sicherungsintervalle. Gelöschte Elemente werden im Backup nicht gelöscht, sondern als gelöscht markiert und bleiben über die eingestellte Aufbewahrungsfrist erhalten. Das ist für die GoBD der entscheidende Unterschied zu einer reinen Synchronisation.
5.2 Speicher außerhalb von Microsoft, unveränderbar, in der EU
Die Sicherungen liegen außerhalb der Microsoft-Umgebung in europäischen Rechenzentren auf Objektspeicher mit aktiviertem Object Lock. Für jedes Postfach lassen sich Aufbewahrungsklassen nach den gesetzlichen Fristen definieren, etwa acht Jahre für die Buchhaltung, zehn Jahre für die Geschäftsführung, sechs Jahre als Standard für Geschäftskorrespondenz. Innerhalb der Frist kann niemand Daten löschen oder verändern, auch kein Administrator auf Kunden- oder Anbieterseite. Die Unveränderbarkeit ist damit eine Eigenschaft des Speichers und hängt nicht an einer organisatorischen Regel.
Die Daten werden vor der Übertragung verschlüsselt; die Schlüssel bleiben beim Kunden oder in einem von ihm kontrollierten Schlüsselspeicher. Ein Replikat wird in eine zweite, geografisch getrennte EU-Region geschrieben. Damit sind Kopie zwei und drei abgedeckt, auf einem von Microsoft unabhängigen Medium und an einem anderen Ort.
5.3 Wiederherstellung
Hier zeigt sich der Unterschied zwischen einem Backup und einer brauchbaren Lösung. Ein Postfach komplett zurückzuspielen können ist das Minimum. Die Anfragen, die im Alltag tatsächlich kommen, sind kleinteiliger: eine einzelne Mail samt Anhang, die ein Mitarbeiter vor sieben Monaten gelöscht hat, zurück ins ursprüngliche Postfach. Ein Kalender nach einer fehlgeschlagenen Synchronisation. Das Postfach eines ausgeschiedenen Mitarbeiters, dessen Lizenz längst entzogen ist, in ein freigegebenes Postfach oder als PST-Datei. Alle Mails eines Postfachs zum Stand eines bestimmten Datums nach einem Ransomware-Vorfall. Oder eine Volltextsuche über alle gesicherten Postfächer nach einem Rechnungsbetrag, einer Kundennummer oder einem Absender, weil der Betriebsprüfer danach fragt.
GraphCapsule bildet diese Fälle über eine Weboberfläche ab, in der Postfächer, Ordner und einzelne Elemente durchsuchbar sind und per Klick ins Original, in ein anderes Postfach oder als Export wiederhergestellt werden. Suchergebnisse lassen sich in auswertbaren Formaten exportieren, was für den Datenzugriff der Finanzverwaltung gebraucht wird.
5.4 Datenschutz
Eine Lösung, die Daten über Jahre unveränderbar vorhält, muss den Konflikt mit dem Löschrecht lösen. GraphCapsule tut das über drei Mechanismen. Aufbewahrungsklassen lassen sich pro Postfach, pro Gruppe oder regelbasiert zuweisen, weil nicht jedes Postfach derselben Frist unterliegt. Nach Ablauf der Frist werden Daten automatisch gelöscht und die Löschung wird protokolliert; der Nachweis kann dem Datenschutzbeauftragten vorgelegt werden. Und eine integrierte Erkennung personenbezogener Daten (Namen, IBANs, Ausweisnummern, Gesundheitsbegriffe) in den gesicherten Inhalten hilft dabei, Auskunftsersuchen nach Art. 15 DSGVO zu beantworten und Löschbegehren zu bewerten, ohne Postfächer von Hand zu durchsuchen.
Vertraglich gehören EU-Hosting, ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO und eine Liste der Subunternehmer zur Grundausstattung.
5.5 Protokollierung
Jeder Sicherungslauf, jede Wiederherstellung, jeder Export, jede Änderung an Aufbewahrungsklassen und jede Anmeldung wird mit Zeitstempel, Identität und Ergebnis protokolliert. Das Protokoll liegt selbst auf unveränderbarem Speicher. Für gesicherte Elemente werden Prüfsummen gebildet und verkettet, sodass sich jederzeit nachweisen lässt, dass ein wiederhergestelltes Element dem gesicherten Original entspricht.
Daraus entstehen die Unterlagen, die Prüfer verlangen: Sicherungsberichte pro Postfach und Zeitraum, dokumentierte Wiederherstellungstests, eine Übersicht der Aufbewahrungsklassen und ihrer Zuordnung sowie Exporte für die Verfahrensdokumentation nach GoBD und den ISO-27001-Nachweis. Niemand muss sie zusammensuchen; sie fallen im normalen Betrieb an.
5.6 Frühwarnung
Ein letzter Punkt geht über die klassische Datensicherung hinaus und ergibt sich aus der Architektur. Wer täglich die Änderungen in allen Postfächern sieht, erkennt Auffälligkeiten: einen plötzlichen Anstieg von Löschvorgängen, massenhaft verschlüsselte Anhänge, neu eingerichtete Weiterleitungsregeln an externe Adressen oder das Abschalten von Aufbewahrungsrichtlinien im Tenant. Das sind typische Spuren eines übernommenen Kontos. GraphCapsule wertet diese Signale aus und alarmiert, bevor sich der Schaden über Wochen ausbreitet. Einzelne Postfächer lassen sich außerdem per Legal Hold einfrieren, etwa bei einem arbeitsrechtlichen Verfahren oder einer behördlichen Anfrage, unabhängig von den Berechtigungen im Tenant.
6. Fazit
Die Verlagerung von E-Mail und Dokumenten in die Cloud hat viele Betriebsprobleme gelöst. Die Verantwortung für die Daten ist geblieben. GoBD, DSGVO, ISO 27001 und NIS-2 richten sich an das Unternehmen, und sie tun das mit prüfbaren Anforderungen an Aufbewahrung, Wiederherstellung, Löschung und Protokollierung.
Die Bordmittel von Microsoft 365 decken den Alltag ab. Für den Angriff mit Admin-Rechten, den Innentäter, den Verlust des Tenant-Zugangs oder die Betriebsprüfung sieben Jahre später braucht es eine Kopie, die außerhalb liegt, die niemand verändern kann und über die das Unternehmen selbst verfügt. Das ist das 3-2-1-Prinzip, in die Cloud übersetzt.
Woran sich eine Lösung messen lassen muss, ob sie GraphCapsule heißt oder anders: unabhängiger Speicher in der EU, Unveränderbarkeit über die gesetzlichen Fristen, eine Wiederherstellung, die bis auf die einzelne Mail hinunterreicht und durchsuchbar ist, eingebaute Löschmechanismen für den Datenschutz und ein Protokoll, das Prüfern Antworten liefert. Ob ein Unternehmen seine Microsoft-365-Daten sichern muss, steht nicht zur Debatte. Offen ist nur, ob es das vor oder nach dem ersten Vorfall einrichtet.
Stand: Oktober 2026. Der Beitrag ersetzt keine steuerliche oder rechtliche Beratung; Fristen und Umsetzungsdetails sollten mit Steuerberatung und Datenschutzbeauftragten abgestimmt werden.