Ransomware in Microsoft 365: Warum das Backup früher hinschauen muss
Wie Angriffe auf Microsoft 365 heute ablaufen, was eine Backup-Plattform wie GraphCapsule dabei erkennen kann und warum IT-Abteilungen insgesamt vorausschauender, schneller und stärker abgeschottet arbeiten müssen.
1. Der Angriff kommt durch die Anmeldemaske
Das Bild vom Ransomware-Angriff ist bei vielen noch das aus den Jahren um 2017: Ein Mitarbeiter öffnet einen Anhang, auf dem Rechner startet ein Verschlüsselungstrojaner, ein paar Stunden später stehen die Fileserver. Das passiert immer noch. Der typische Weg hat sich aber verschoben. Laut dem Active Adversary Report 2026 von Sophos gingen 67 Prozent der untersuchten Vorfälle auf Angriffe über Identitäten zurück, also auf gestohlene, erratene oder abgefangene Zugangsdaten. In 59 Prozent der Fälle fehlte eine Mehrfaktor-Authentifizierung. Die Angreifer brechen nicht mehr ein, sie melden sich an.
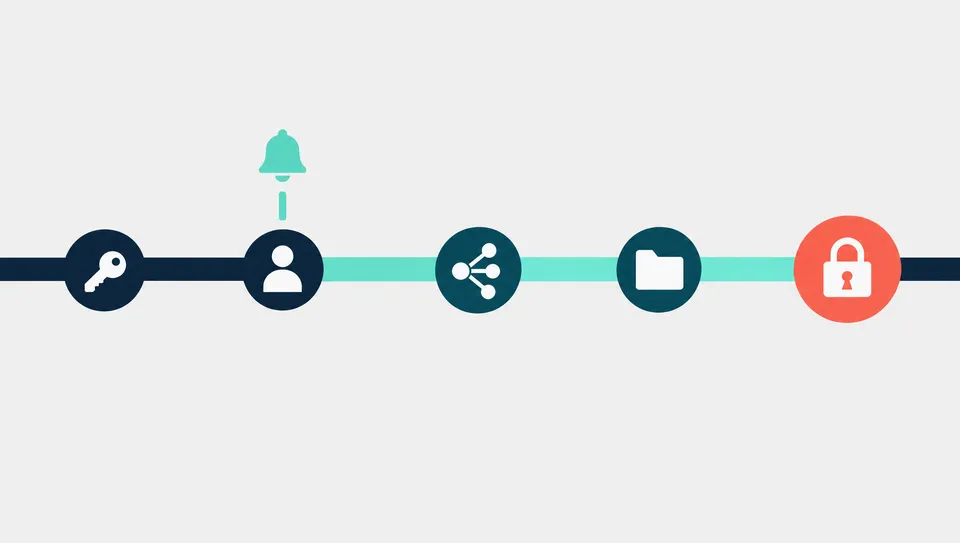
Für Microsoft 365 ist das eine schlechte Nachricht, weil der Tenant genau so funktioniert: Wer ein gültiges Token hat, ist drin. Von dort führen mehrere Wege zum Schaden. Der klassische läuft über den OneDrive-Sync-Client. Ein Trojaner verschlüsselt die lokal synchronisierten Dateien, und der Client lädt die verschlüsselten Fassungen brav in die Cloud hoch. Ein zweiter Weg läuft direkt über die Cloud. Sicherheitsforscher von Proofpoint haben 2022 gezeigt, dass ein Angreifer mit kompromittiertem Konto die Versionierung einer SharePoint-Bibliothek herunterdrehen, die Dateien dann mehrfach verschlüsseln und so die sauberen Vorversionen aus dem Versionsverlauf drängen kann. Ein dritter Weg betrifft Exchange: Postfächer werden abgezogen, Weiterleitungsregeln an externe Adressen eingerichtet, Mails gelöscht. Häufig gibt es dazu eine OAuth-App, der ein Nutzer weitreichende Rechte erteilt hat und die auch dann weiterläuft, wenn das Kennwort längst geändert ist.
Auch das Timing spielt den Angreifern in die Hände. Sophos beziffert die mittlere Verweildauer eines Angreifers bis zur Entdeckung inzwischen auf drei Tage, und 88 Prozent der Ransomware-Payloads werden außerhalb der Geschäftszeiten ausgerollt. Freitagabend, Feiertag, die Nacht auf Sonntag. Wer dann erst am Montag ins Monitoring schaut, sieht nur noch das Ergebnis.
Dass das kein Problem der Konzerne ist, zeigt der BSI-Lagebericht 2025: Von rund 950 bekannt gewordenen Ransomware-Angriffen in Deutschland trafen etwa 80 Prozent kleine und mittlere Unternehmen. In den meisten Fällen wurden Daten zusätzlich abgezogen und mit Veröffentlichung gedroht.
2. Warum ein Backup allein zu spät hilft
Ein gutes Backup ist die Versicherung für den Tag danach. Es beantwortet die Frage, ob man die Daten zurückbekommt. Zwei andere Fragen beantwortet es nicht.
Die erste lautet: Von wann? Wenn niemand weiß, wann der Angriff begonnen hat, weiß auch niemand, welcher Wiederherstellungspunkt sauber ist. Ein Restore auf den Stand von gestern Abend hilft nichts, wenn die Verschlüsselung in einzelnen OneDrive-Ordnern schon am Dienstag angefangen hat und seitdem jede Nacht mitgesichert wurde. Dann sucht das IT-Team Ordner für Ordner nach dem letzten guten Stand, während die Geschäftsführung fragt, wann die Buchhaltung wieder arbeiten kann.
Die zweite Frage lautet: Was ist abgeflossen? Seit Angreifer fast immer doppelt erpressen, also verschlüsseln und gleichzeitig mit der Veröffentlichung drohen, ist die Wiederherstellung nur die halbe Arbeit. Für die Meldung an die Datenschutzaufsicht nach Art. 33 DSGVO und, für betroffene Einrichtungen, an das BSI nach dem neuen BSI-Gesetz (erste Frühwarnung binnen 24 Stunden, Meldung binnen 72 Stunden) muss das Unternehmen sagen können, welche Konten betroffen waren und welche Daten in welchem Zeitraum verändert oder abgerufen wurden. Ein Backup, das nur Stände speichert, liefert dafür keine Antwort.
Daraus folgt: Die Backup-Plattform muss den Angriff bemerken, während er läuft.
3. Was GraphCapsule dabei sieht
Eine Backup-Plattform, die Microsoft 365 inkrementell über die Graph API sichert, hat einen Blickwinkel, den viele andere Werkzeuge nicht haben. Sie sieht bei jedem Lauf, was sich seit dem letzten Lauf geändert hat, und zwar für jedes Postfach, jedes OneDrive und jede SharePoint-Bibliothek. Diese Änderungsdaten fallen ohnehin an, weil sie für die Sicherung gebraucht werden. GraphCapsule wertet sie zusätzlich als Sicherheitssignal aus.
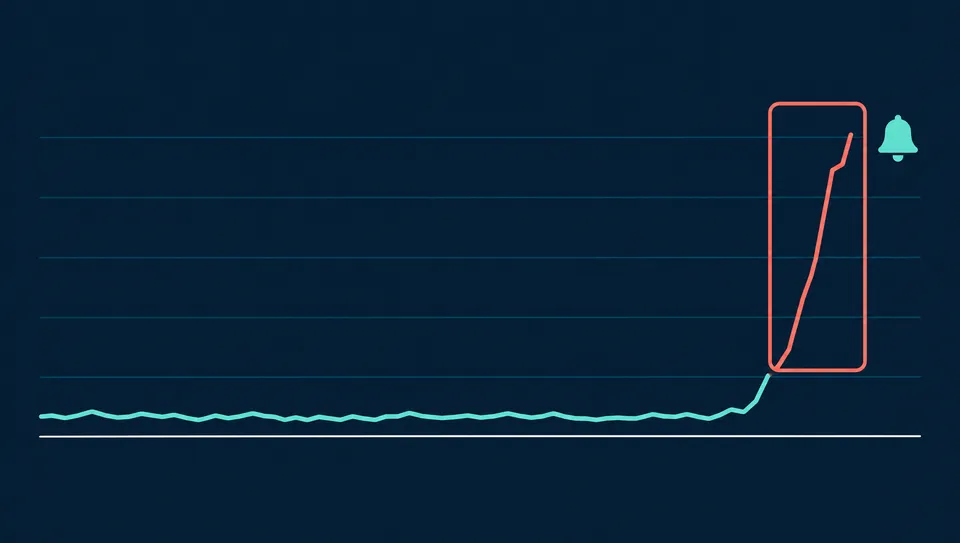
Der Ausgangspunkt ist eine Normallinie pro Nutzer und pro Ablage. Eine Sachbearbeiterin ändert an einem normalen Tag vielleicht 40 Dateien in ihrem OneDrive, die Marketingbibliothek in SharePoint vielleicht 200. Ändern sich in einem OneDrive plötzlich 3.000 Dateien in einer Stunde, und das um zwei Uhr nachts, ist das auffällig. Auffällig ist auch, wenn viele Dateien dieselbe neue Endung bekommen, wenn Office-Dokumente nach der Änderung nicht mehr als Office-Dokumente erkennbar sind oder wenn der Inhalt plötzlich die statistischen Eigenschaften zufälliger Daten hat. Verschlüsselte Dateien haben eine sehr hohe Entropie, ein normales Word-Dokument nicht.
In Exchange Online sind die Muster andere. Massenhaftes Löschen in einem Postfach, neue Posteingangsregeln, die Mails an externe Adressen weiterleiten oder sie direkt in einen versteckten Ordner verschieben, ungewöhnlich viele Zugriffe auf ein Postfach durch einen Dienst, der vorher nie aufgetaucht ist. Auf Tenant-Ebene kommen Ereignisse hinzu, die selten harmlos sind, wenn sie unangekündigt passieren: eine neu zugelassene App mit Lesezugriff auf alle Postfächer, eine geänderte oder entfernte Aufbewahrungsrichtlinie, eine heruntergesetzte Versionsgrenze in einer SharePoint-Bibliothek.
Keines dieser Signale beweist für sich einen Angriff. Eine Migration erzeugt auch viele Änderungen, und ein Admin räumt auch mal Postfächer auf. GraphCapsule gewichtet die Signale deshalb und kombiniert sie. Eine hohe Änderungsrate bei gleichzeitig steigender Entropie und neuer Dateiendung ergibt ein deutlich stärkeres Bild als jedes Merkmal allein.
Wird ein Schwellwert überschritten, reagiert die Plattform in mehreren Stufen. Zuerst sichert sie sich selbst ab: Die vorhandenen Sicherungen liegen ohnehin auf unveränderbarem Speicher, zusätzlich markiert GraphCapsule für jedes betroffene Konto und jede betroffene Ablage den letzten unauffälligen Stand als Wiederherstellungspunkt. Dann alarmiert sie, per Mail, per Teams-Nachricht oder per Webhook an ein SIEM oder Ticketsystem, und zwar mit Inhalt: welches Konto, welche Ablage, seit wann, wie viele Elemente. Optional kann sie über eine eigene, getrennt berechtigte App-Registrierung erste Eindämmungsschritte selbst auslösen, etwa die Sitzungen des betroffenen Kontos widerrufen oder die Anmeldung sperren. Ob das automatisch passiert oder erst nach Bestätigung durch einen Menschen, legt das Unternehmen vorher fest.
Bei der Wiederherstellung zahlt sich die Vorarbeit aus. Statt den ganzen Tenant oder ganze Postfächer zurückzusetzen, stellt GraphCapsule genau die Elemente wieder her, die im Angriffszeitraum verändert wurden, und zwar jeweils auf den Stand unmittelbar davor. Was danach legitim bearbeitet wurde, bleibt erhalten. Und weil jede Änderung protokolliert ist, entsteht nebenbei die Grundlage für die Meldung an Behörden und Versicherung: welche Konten, welche Dateien, welcher Zeitraum.
Eine Einordnung gehört dazu. Ein solches System ersetzt weder Microsoft Defender noch ein EDR auf den Endgeräten oder einen Dienstleister, der rund um die Uhr Alarme bearbeitet. Es setzt an einer anderen Stelle an, nämlich dort, wo der Schaden sichtbar wird, an den Daten selbst. Wenn alle anderen Schutzschichten versagt haben, ist das die letzte Stelle, an der ein Angriff noch auffallen kann, bevor er abgeschlossen ist.
4. Über das Werkzeug hinaus: drei Gewohnheiten, die sich ändern müssen
Die Erkennung im Backup ist ein Baustein. Die Lage, die die Zahlen oben beschreiben, verlangt aber eine grundsätzlichere Umstellung im Betrieb. Drei Punkte stehen dabei im Vordergrund.
Vorausdenken statt aufräumen
Viele IT-Abteilungen sind gut darin, Probleme zu lösen, wenn sie da sind. Bei Ransomware ist das zu spät, weil die wichtigsten Entscheidungen in den ersten Stunden fallen und dann niemand Zeit hat, sie gründlich zu treffen. Wer darf am Samstag um drei Uhr nachts ein Konto der Geschäftsführung sperren? In welcher Reihenfolge werden Systeme wiederhergestellt, wenn alles gleichzeitig steht: erst die Identitäten, dann Exchange, dann die Fachanwendungen? Wer informiert Datenschutzbeauftragte, Versicherung und gegebenenfalls das BSI, und mit welchen Angaben?
Diese Fragen lassen sich in Ruhe beantworten, in einem Notfallhandbuch, das nicht im Tenant liegt, den es beschreibt. Der Ausgangspunkt dafür ist die Annahme, dass ein Angreifer bereits drin ist oder es bald sein wird. Dieses Denken nennt sich „Assume Breach“, und es verändert, wie man Systeme baut: Zur Frage, wie man den Angreifer draußen hält, kommt die Frage, wie weit er kommt, wenn er drin ist, und wie man ihn wieder hinausbekommt.
Schneller reagieren, als Menschen es können
Drei Tage mittlere Verweildauer klingen nach viel Zeit. Laut Sophos brauchen Angreifer nach dem Erstzugriff aber im Mittel nur 3,4 Stunden, um das Active Directory zu erreichen. Gemessen daran ist ein Alarm, der am Freitagabend in einem Postfach landet und am Montag gelesen wird, kein Alarm.
Ein kleines IT-Team kann keine Rund-um-die-Uhr-Bereitschaft auf Konzernniveau leisten, und es muss das auch nicht. Es muss aber entscheiden, welche ersten Schritte ohne menschliche Freigabe passieren dürfen. Sitzungen widerrufen, ein Konto sperren, ein Gerät vom Netz nehmen, Sicherungen einfrieren: Das sind Maßnahmen, die im Fehlalarm ärgerlich, aber harmlos sind und im echten Fall den Unterschied zwischen einem betroffenen Konto und einem betroffenen Unternehmen machen. Microsoft Defender, Entra ID Protection, die meisten EDR-Lösungen und eben auch moderne Backup-Plattformen bieten solche automatischen Reaktionen an. Sie müssen nur eingeschaltet und mit klaren Regeln versehen werden.
Systeme automatisch voneinander abkapseln
Im Schiffbau gibt es seit über hundert Jahren Schotten: Der Rumpf ist in Abteilungen unterteilt, und wenn eine vollläuft, schließen die Türen, damit das Schiff schwimmt. In der IT ist dasselbe Prinzip unter dem Begriff Segmentierung bekannt. In vielen mittelständischen Umgebungen ist es aber nur auf dem Papier umgesetzt.
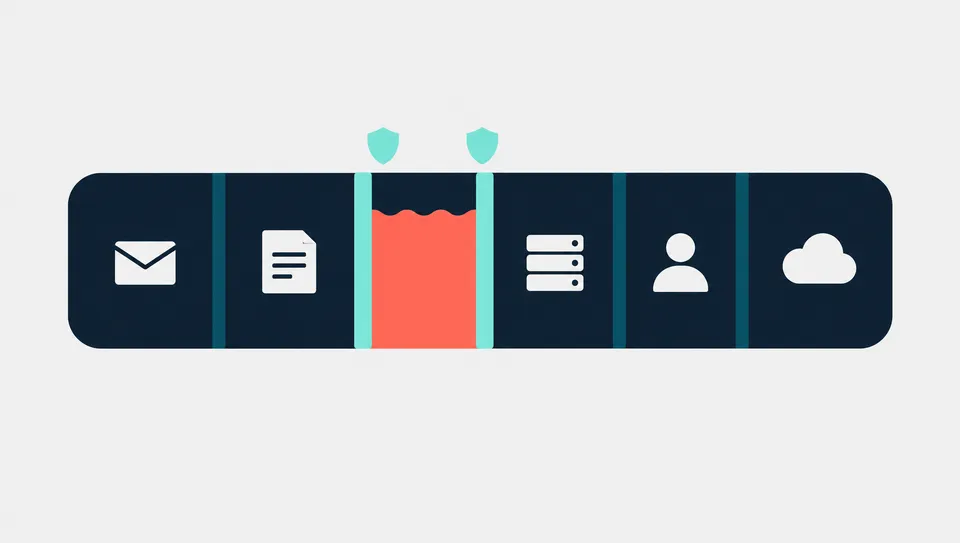
Abkapseln heißt auf drei Ebenen etwas. Im Netzwerk bedeutet es, dass ein kompromittierter Client nicht ungehindert mit Servern, Druckern und Managementoberflächen sprechen kann. Bei den Identitäten heißt es, dass ein normales Benutzerkonto keine Adminrechte hat, dass Administratoren getrennte Konten nutzen, dass privilegierte Rollen nur befristet aktiviert werden und dass Conditional Access Anmeldungen von unbekannten Geräten oder aus ungewöhnlichen Regionen blockiert. Bei den Daten heißt es, dass die Sicherung nicht im selben Vertrauensbereich liegt wie das, was sie schützt.
Der letzte Punkt wird am häufigsten unterschätzt. Wenn das Backup mit demselben Global Admin verwaltet wird, der auch den Tenant verwaltet, dann hat ein Angreifer mit diesem Konto beides. Deshalb gehört die Sicherung in einen getrennten Bereich, mit eigenen Zugangsdaten, eigener Mehrfaktor-Authentifizierung und einer Verbindung, die nur in eine Richtung funktioniert: Die Sicherung darf Daten aus dem Tenant lesen, aber aus dem Tenant heraus darf niemand die Sicherung verändern oder löschen.
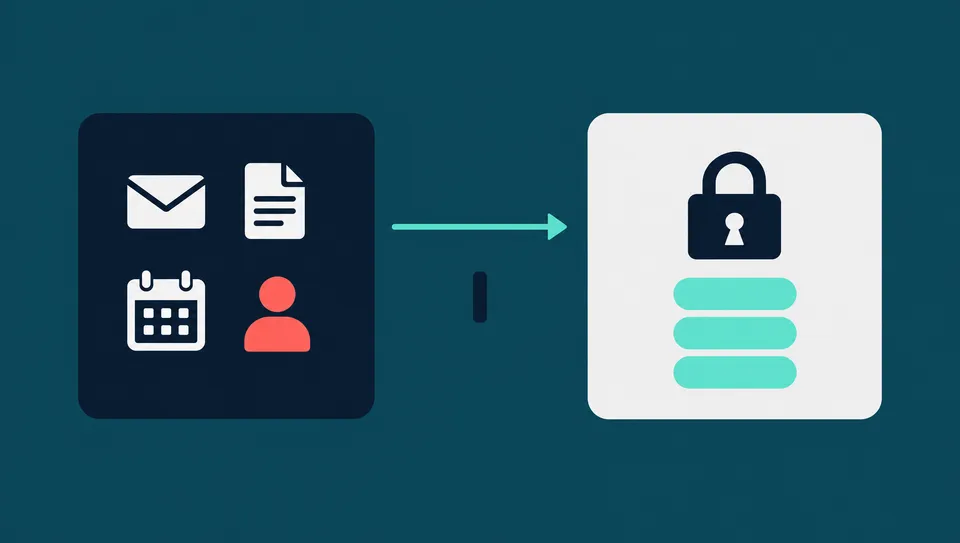
Der wichtigste Teil davon ist das Wort automatisch. Eine Segmentierung, die erst greift, wenn jemand am Montag eine Firewallregel ändert, ist eine Absichtserklärung. Wirksam wird sie, wenn ein Signal aus der einen Schicht eine Reaktion in der anderen auslöst: Das Backup meldet ungewöhnliche Verschlüsselung in einem OneDrive, daraufhin werden die Sitzungen des Kontos widerrufen, das zugehörige Endgerät wird über das EDR isoliert, und die Sicherungen des Kontos werden auf den letzten sauberen Stand festgeschrieben. Jede einzelne Maßnahme ist bekannt. Neu ist, dass sie ohne Wartezeit ineinandergreifen.
5. Was das für den Mittelstand bedeutet
Kleine und mittlere Unternehmen sind laut BSI die Hauptbetroffenen, und sie haben die kleinsten IT-Teams. Daraus folgt nicht, dass sie den Kampf verloren haben. Es folgt, dass sie stärker auf Automatisierung angewiesen sind als Konzerne, die sich ein eigenes Security Operations Center leisten.
Ein realistischer Einstieg sieht so aus: Mehrfaktor-Authentifizierung für alle Konten ohne Ausnahme, auch für die Dienstkonten, die „nur kurz“ ohne eingerichtet wurden. Getrennte Adminkonten und eine Übersicht darüber, welche Apps im Tenant welche Rechte haben. Ein Backup außerhalb des Tenants, auf unveränderbarem Speicher und mit einer Erkennung, die auffällige Änderungen meldet. Festgelegte automatische Erstmaßnahmen für den Fall eines Alarms außerhalb der Geschäftszeiten. Und ein Notfallhandbuch auf Papier oder in einem System, das von Microsoft 365 unabhängig ist, mit einer Wiederherstellung, die mindestens einmal im Jahr tatsächlich geübt wird.
Nichts davon ist neu oder teuer. Es wird nur selten konsequent umgesetzt, weil der Alltag vorgeht, bis der Ernstfall eintritt.
6. Fazit
Ransomware in Microsoft 365 beginnt meist mit einer gültigen Anmeldung, läuft nachts und am Wochenende und richtet sich gezielt auch gegen Versionierung, Aufbewahrungsrichtlinien und Backups. Eine Sicherung, die nur Stände speichert, hilft danach beim Aufräumen. Eine Sicherung, die Änderungen auswertet, kann den Angriff bemerken, während er läuft, den letzten sauberen Stand festhalten und die Wiederherstellung auf das beschränken, was tatsächlich betroffen ist.
Das Werkzeug allein reicht aber nicht. Unternehmen, die den nächsten Angriff glimpflich überstehen wollen, müssen die Entscheidungen für den Ernstfall vorher treffen, die ersten Reaktionen automatisieren und ihre Systeme so trennen, dass ein kompromittiertes Konto nicht gleichzeitig der Schlüssel zu allem anderen ist.
Stand: Oktober 2026. Zahlen aus dem Sophos Active Adversary Report 2026 und dem BSI-Lagebericht 2025.